
一、假定
假定你有若干主机和项目需要维护,这些主机和项目的密码如果要定时更换,那么改密的工作强度取决于上述的数量大小。
假定这个数量很大,那么在改密的时候必定痛苦不堪。
假定你在这个岗位多年,记忆力衰退,你已经觉得记住这些需要记住且经常更换的复杂密码是一件很痛苦的事。
如果上述假定存在,那么这个项目就可能对你很有帮助了。
二、措施
如果你准备利用这个项目为你解决上述问题。那么我们可以这样操作:
1. 将你的密码改成两段,分别为核心码和加盐码(可以认为是随机码),那么你可以认真的来设置和记住一个强度很高的密码,通常是大、小写字母加数字和特殊符号这四项进行三选一。这个你是该记住的,也只需要记这个密码,不可忘记。
2.然后你只须记住密码周期内的四个数字就可以了。一般密码规则要求三个月需进行密码更换,那么三个月记四个数字应该不成问题。你可以将这四个数字视为你的吉祥码。
3.然后在本项目的安全码管理页面进行设置。
4.最后在你的系统或主机中设置访问这个项目的地址进行自动改密。
三、设置
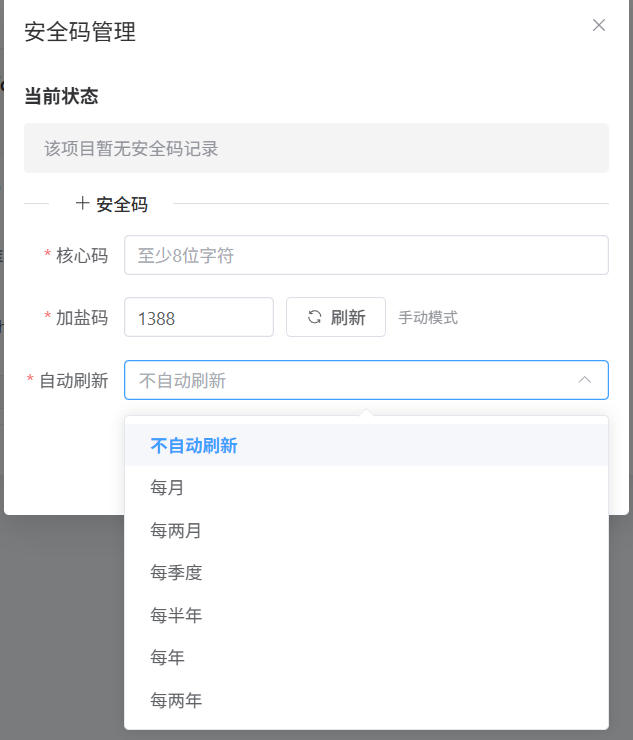
如上图,你必须输入核心码,而且牢牢记住。
加盐码你可以手动设置,也可以自动刷新。自动刷新是项目后台自动实现的。比如你设置了“每年”,那么项目后台就是每年给你设置不同的加盐码并且发通知给你。
发的通知仅为4位数字,即使被旁人知道也没有任何问题。
四、意外
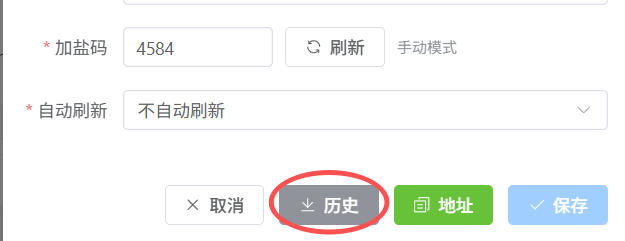
如果你的项目或主机发生故障或断网,导致不能访问本项目进行改密维护。这个界面中提供了历史服务,将会把加盐码的所有变更记录生成一个TXT文件,你下载后可以利用这些历史来获得可能的密码记忆。
五、地址
地址就是远程访问本项目接口的URL。点击复制后,建议先复制到记事本。格式如下:
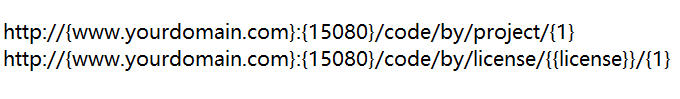
一般情况下,你只需要替换其中的{{license}}(许可证号)即可。
访问这个地址,通常会得到如下的返回结果:
{
  "code" : 0,
  "value" : "88087456@jyedu8492",
  "msg" : "找到许可证",
  "core" : "88087456@jyedu",
  "salt" : "8492",
  "sn" : 2026031610563600,
  "requiresLicense" : true
}
如果许可证或其它参数错误,将得到类似如下的404错误:
{
  "code" : -404,
  "msg" : "许可证不存在: 001002270119YgXaDYULAjFBCyAsB"
}
六、客户端改密
利用AI,可以得到一段脚本,比如让服务器客户端访问上面的地址。通过比较sn的差异来实现修改服务器密码的目标。比如下面的脚本,就是通过AI完成的。当然过种中需要不断的提示让AI对错误或不合理的地方进行修改。
#!/bin/bash
# Script Name: update_root_pwd.sh
# Function: Update Root Password and Sync Log with Machine Info

# ================= 配置区域 =================
LICENSE="001002270119YgXaDYULAjFBCyAsULEB"
PROJECT_ID="1"

# 【新增】客户端标签 (机器名称/标识)
# 请在此处修改为你的服务器名称,例如 "Web-Server-01", "DB-Master", "BJ-IDC-Node"
CLIENT_TAG="My-Server-01"

CSN_FILE="/etc/nginx_ssl_csn.txt"
PWD_INFO_FILE="/etc/license_pwd_info.txt"
SYNC_FLAG_DIR="/var/run/license_sync_flags"

REMOTE_HOST="host"
REMOTE_PORT="15080"
API_PATH="/code/by/license"

DO_CHANGE_PASSWORD=true

# ================= 初始化 =================
echo "[$(date '+%Y-%m-%d %H:%M:%S')] Start Root Password Update"
echo "Client Tag: $CLIENT_TAG"

# 确保标记文件目录存在
mkdir -p "$SYNC_FLAG_DIR"

# 1. 读取本地密码记录的 SN
LOCAL_PWD_SN=0
if [ -f "$PWD_INFO_FILE" ]; then
    LOCAL_PWD_SN=$(grep "^sn=" "$PWD_INFO_FILE" | cut -d'=' -f2 | tr -d '[:space:]')
    [ -z "$LOCAL_PWD_SN" ] && LOCAL_PWD_SN=0
fi

# 读取全局 CSN
GLOBAL_CSN=0
if [ -f "$CSN_FILE" ]; then
    GLOBAL_CSN=$(cat "$CSN_FILE" | tr -d '[:space:]')
    [[ ! "$GLOBAL_CSN" =~ ^[0-9]+$ ]] && GLOBAL_CSN=0
fi

echo "Local Pwd SN: $LOCAL_PWD_SN"
echo "Global CSN (Ref): $GLOBAL_CSN"

# 【优化】清理过期的标记文件
for flag_file in "$SYNC_FLAG_DIR"/synced_*.flag; do
    if [ -f "$flag_file" ]; then
        file_sn=$(basename "$flag_file" | sed 's/synced_//' | sed 's/\.flag//')
        if [[ "$file_sn" =~ ^[0-9]+$ ]] && [ "$file_sn" -lt "$LOCAL_PWD_SN" ]; then
            rm -f "$flag_file"
            echo "Cleaned old sync flag for SN: $file_sn"
        fi
    fi
done

# 2. 构造请求 URL (获取密码时不需要额外参数)
URL="http://${REMOTE_HOST}:${REMOTE_PORT}${API_PATH}/${LICENSE}/${PROJECT_ID}"
echo "Request URL (Get): $URL"

# ================= 步骤 1: 请求最新密码信息 =================
RESPONSE=$(curl -s -w "\n%{http_code}" "$URL" --connect-timeout 10)
HTTP_CODE=$(echo "$RESPONSE" | tail -n1)
JSON_BODY=$(echo "$RESPONSE" | sed '$d')

if [ "$HTTP_CODE" != "200" ]; then
    echo "Error: Request failed, HTTP status code: $HTTP_CODE"
    exit 1
fi

# JSON 解析函数
extract_json_value() {
    local key=$1; local json=$2
    echo "$json" | grep -o "\"$key\"[[:space:]]*:[[:space:]]*[^,}]*" | sed "s/\"$key\"[[:space:]]*:[[:space:]]*//" | sed 's/^"//' | sed 's/"$//' | tr -d '\r\n'
}

REMOTE_SN=$(extract_json_value "sn" "$JSON_BODY")
RESP_CODE=$(extract_json_value "code" "$JSON_BODY")
CORE_PWD=$(extract_json_value "core" "$JSON_BODY")
SALT_PWD=$(extract_json_value "salt" "$JSON_BODY")

if [ -z "$REMOTE_SN" ] || [ -z "$RESP_CODE" ]; then
    echo "Error: Failed to parse JSON response."
    exit 1
fi

echo "Remote SN: $REMOTE_SN"
echo "Business Code: $RESP_CODE"

# ================= 步骤 2: 校验与比对 =================
if [ "$RESP_CODE" -lt 0 ] 2>/dev/null; then
    echo "Error: Service returned error code: $RESP_CODE"
    exit 1
fi

if [ "$LOCAL_PWD_SN" -ge "$REMOTE_SN" ] 2>/dev/null; then
    echo "Password is up to date (Local: $LOCAL_PWD_SN >= Remote: $REMOTE_SN)"
    exit 0
fi

echo "New password version detected! (Local: $LOCAL_PWD_SN < Remote: $REMOTE_SN)"

if [ -z "$CORE_PWD" ] || [ -z "$SALT_PWD" ]; then
    echo "Error: Core or Salt missing in response."
    exit 1
fi

NEW_PASSWORD="${CORE_PWD}${SALT_PWD}"

# ================= 步骤 3: 执行密码修改 =================
PASSWORD_UPDATED=false

if [ "$DO_CHANGE_PASSWORD" = true ]; then
    echo "Changing root password..."
    # 注意:chpasswd 需要 root 权限运行
    if echo "root:${NEW_PASSWORD}" | chpasswd 2>/dev/null; then
        echo "Success: Root password updated."

        cat > "$PWD_INFO_FILE" <<EOF
# License Password Info - Updated at $(date '+%Y-%m-%d %H:%M:%S')
sn=${REMOTE_SN}
code=${RESP_CODE}
core=${CORE_PWD}
salt=${SALT_PWD}
EOF
        chmod 600 "$PWD_INFO_FILE"
        echo "Info saved to $PWD_INFO_FILE"

        PASSWORD_UPDATED=true
        echo "[DEBUG] PASSWORD_UPDATED set to TRUE"
    else
        echo "CRITICAL: Failed to execute chpasswd. (Are you running as root?)"
        # 这里不要 exit 1,为了方便调试,我们可以继续往下走看看后面逻辑,或者保持 exit 1
        # 如果密码没改成功,理论上不应该发日志,但为了调试,我们暂时注释掉 exit 1
        # exit 1
        PASSWORD_UPDATED=false
    fi
else
    echo "[Dry Run] DO_CHANGE_PASSWORD is false. Skipping password change."
    PASSWORD_UPDATED=false
fi

# ================= 步骤 4: 获取本机 MAC 地址 =================
# 无论密码是否更新,先获取 MAC,方便调试
MAC_ADDR=""
if command -v ip &> /dev/null; then
    MAC_ADDR=$(ip addr | grep 'link/ether' | grep -v 'lo' | head -n1 | awk '{print $2}')
fi
if [ -z "$MAC_ADDR" ] && command -v ifconfig &> /dev/null; then
    MAC_ADDR=$(ifconfig -a | grep 'ether' | grep -v 'lo' | head -n1 | awk '{print $2}')
fi
if [ -z "$MAC_ADDR" ]; then
    MAC_ADDR="UNKNOWN_MAC"
fi
SAFE_CLIENT_TAG=$(echo "$CLIENT_TAG" | tr ' ' '_')

echo "[DEBUG] MAC_ADDR: $MAC_ADDR"
echo "[DEBUG] CLIENT_TAG: $SAFE_CLIENT_TAG"
echo "[DEBUG] REMOTE_SN: $REMOTE_SN"
echo "[DEBUG] PASSWORD_UPDATED: $PASSWORD_UPDATED"

# ================= 步骤 5: 回传日志 (带 MAC 和 ClientTag) =================
echo "[DEBUG] Entering Step 5 (Log Sync)..."

if [ "$PASSWORD_UPDATED" = true ]; then
    echo "[DEBUG] Password was updated, proceeding to check sync flag..."

    CURRENT_FLAG_FILE="${SYNC_FLAG_DIR}/synced_${REMOTE_SN}.flag"
    echo "[DEBUG] Flag file path: $CURRENT_FLAG_FILE"

    if [ -f "$CURRENT_FLAG_FILE" ]; then
        echo "Log already synced for SN ${REMOTE_SN}. Skipping duplicate request."
        echo "[DEBUG] Content of flag file: $(cat $CURRENT_FLAG_FILE)"
    else
        echo "Syncing log to remote server for SN ${REMOTE_SN}..."

        # 【关键修正】参数名改为 tag
        LOG_URL="${URL}?sn=${REMOTE_SN}&log=true&macAddr=${MAC_ADDR}&tag=${SAFE_CLIENT_TAG}"

        # 【重要】打印 URL,确保能看到
        echo "=========================================="
        echo "Sending Log Request: $LOG_URL"
        echo "=========================================="

        SYNC_RESPONSE=$(curl -s -w "\n%{http_code}" "$LOG_URL" --connect-timeout 10)
        SYNC_HTTP_CODE=$(echo "$SYNC_RESPONSE" | tail -n1)

        echo "[DEBUG] Raw Response: $SYNC_RESPONSE"
        echo "[DEBUG] HTTP Code: $SYNC_HTTP_CODE"

        if [ "$SYNC_HTTP_CODE" = "200" ]; then
            echo "Success: Log synced to remote (MAC: $MAC_ADDR, Tag: $SAFE_CLIENT_TAG)."
            echo "Synced at $(date '+%Y-%m-%d %H:%M:%S')" > "$CURRENT_FLAG_FILE"
            echo "[DEBUG] Flag file created."
        else
            echo "Warning: Failed to sync log (HTTP: $SYNC_HTTP_CODE). Will retry next time."
        fi
    fi
else
    echo "[DEBUG] Skipped Step 5 because PASSWORD_UPDATED is FALSE."
    echo "[DEBUG] Check if DO_CHANGE_PASSWORD is true and chpasswd succeeded."
fi

# ================= 步骤 6: 同步全局 CSN =================
if [ "$REMOTE_SN" -gt "$GLOBAL_CSN" ] 2>/dev/null; then
    echo "$REMOTE_SN" > "$CSN_FILE"
    echo "Global CSN synced to: $REMOTE_SN"
fi

echo "[$(date '+%Y-%m-%d %H:%M:%S')] Script Finished."
exit 0
如果你是默认环境,想直接利用上面的脚本,那只要修改REMOTE_HOST="host"中的host为你的服务器的host就可以了。当需要让这段脚本拥有执行权限,比如,将上面的代码保存为/usr/local/bin/update_root_pwd.sh,然后执行如下命令即可。
chmod +x /usr/local/bin/update_root_pwd.sh
应该通过命令行执行/usr/local/bin/update_ssl_cert.sh,看看是否达到目标。
windows中同样可以请AI写一段Power Shell脚本来处理。因为我一般使用的都是linux服务器,这里就略过了。
七、自动化
现在我们把上面的脚本加入定时任务就可以了。
crontab -e

# 每隔2分钟执行SN更新脚本
*/2 * * * * /usr/local/bin/update_ssl_cert.sh
八、测试
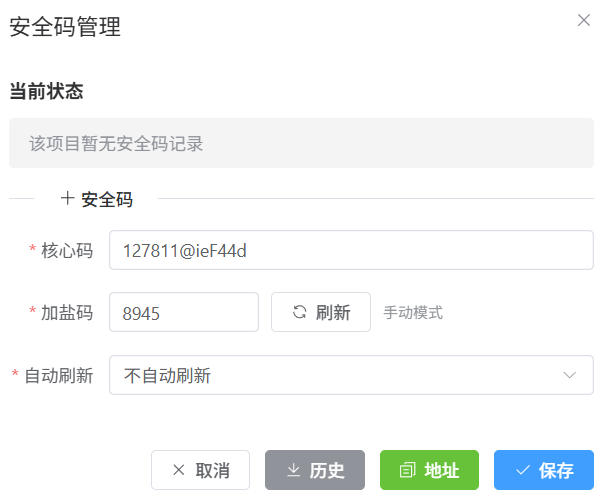
我们可以通过下面的界面进行修改(一般核心码固定,除非到非要修改的时候,这也是这个项目设计的初衷),点击保存两分钟后看看是否达到预期的目标。
 苏公网安备 32120402000359号